安全合规

数据如何处理,企业应该看得清楚

围绕数据边界、成员权限、业务工具授权、操作日志和删除机制建立可管理的智能服务。具体能力以项目配置与正式协议为准。

信任控制台关键状态清晰可见
知识空间权限按角色配置
工具动作授权最小权限
操作日志保留记录
数据处理规则按协议执行
安全控制

覆盖数据从进入到删除的完整过程

上线前共同确认处理范围与责任边界,上线后通过权限和日志持续管理。

01

数据存储与边界

在项目配置和协议中明确数据存储位置、处理目的、保留周期、备份范围与访问边界。

  • 存储区域说明
  • 数据分类与用途
  • 备份和保留周期
02

模型训练说明

企业数据是否用于模型训练,应以实际产品配置和签署协议为准,并在上线前完成确认。

  • 使用目的确认
  • 模型与服务商边界
  • 配置变更记录
03

权限管理

按成员、角色、知识空间与工具动作划分访问范围,对重要动作执行最小授权。

  • 成员与角色
  • 知识空间权限
  • 工具动作授权
04

日志与审计

记录关键配置、知识更新、工具调用与人工接管过程,为问题排查和审计提供依据。

  • 管理员操作日志
  • Agent 执行轨迹
  • 工具调用结果
05

数据导出与删除

根据协议和配置提供查询、导出、到期处理与删除机制,并记录关键处理结果。

  • 数据查询与导出
  • 保留期到期处理
  • 删除请求记录
06

人工接管边界

对敏感、复杂或超出 Agent 权限的问题触发人工处理,避免未经授权的业务动作。

  • 接管规则
  • 上下文交接
  • 异常动作阻断
权限矩阵

角色、知识和工具分别授权

实际权限粒度以控制台功能与项目方案为准,重要动作遵循最小授权原则。

角色查看会话管理知识配置工具查看日志
客服成员授权范围只读不可配置本人相关
知识运营抽样查看编辑审核不可配置知识记录
系统管理员按职责配置管理管理审计查看
项目审计按协议配置只读只读只读导出
日志与数据生命周期

从创建到删除,关键动作留下记录

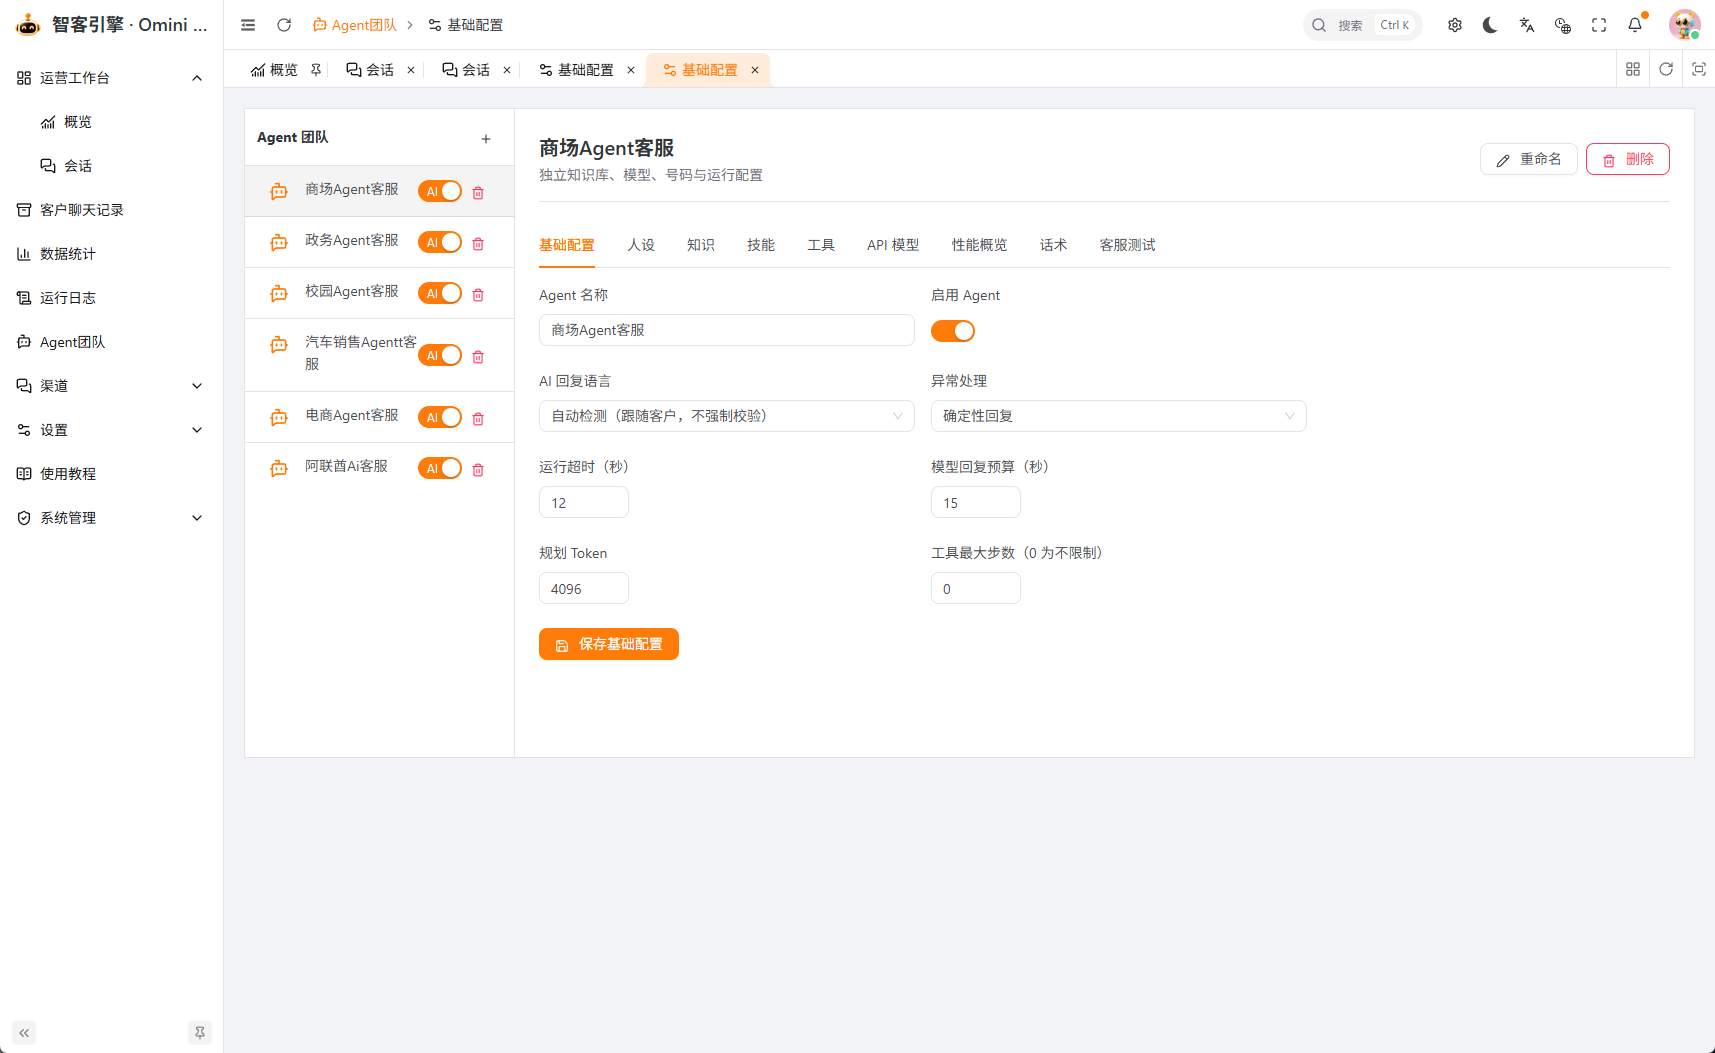
日志示例可包含操作主体、动作类型、对象、时间、执行状态与结果摘要。保留周期、导出范围和删除流程由项目协议确定。
创建记录数据来源、用途和责任范围。
使用通过成员、知识空间和工具权限限制访问。
保留按业务需要与协议设置保留周期和备份范围。
导出按权限处理查询、导出和审计请求。
删除执行到期处理或删除请求,并记录处理结果。
Omini Agent 配置与权限后台
需要进一步确认?

带着部署和数据问题,与我们逐项核对。

安全能力和数据处理方式以实际项目配置、部署环境和正式协议为准。